Zero Trust у платежах: як нульова довіра переноситься з мережі в процедури погодження транзакцій
Модель нульової довіри давно стала стандартом для захисту мереж і доступу до систем. Але найдорожчі інциденти сьогодні стаються не в мережі, а в процесі погодження платежу — і саме туди Zero Trust має переїхати наступним.
Що таке Zero Trust і чому він вийшов за межі мережі
Zero Trust — це архітектурний підхід, у якому жоден користувач, пристрій чи запит не вважається довіреним лише через те, що він «усередині» периметра. Базовий документ галузі, NIST SP 800-207, формулює це просто: доступ надається для кожної сесії окремо, на підставі політики та контексту, а довіра постійно переоцінюється.
Для ІТ-команд це означало відмову від ідеї «безпечної внутрішньої мережі». Для фінансових команд наслідок ще важливіший: «внутрішній» лист від CFO, дзвінок «знайомого» контрагента чи повідомлення в корпоративному месенджері так само не є доказом легітимності запиту на переказ коштів.
Міф про довірений канал
Більшість платіжних процедур досі побудована навколо каналу: якщо запит прийшов із корпоративної пошти, від знайомого голосу або з відомого номера — його вважають достовірним. Саме цю логіку експлуатують BEC-атаки, підміна реквізитів постачальника та deepfake-дзвінки від імені керівників.
Ключова зміна мислення: канал зв’язку — це лише транспорт для запиту. Довіра має виникати з перевірки, яку виконує процес, а не з того, звідки або від кого прийшло повідомлення.
Коли організація переносить Zero Trust у платежі, вона перестає питати «чи схоже це на справжнього керівника?» і починає питати «чи пройшов цей запит усі незалежні перевірки, передбачені політикою?».
П’ять принципів Zero Trust для погодження транзакцій
- Явна перевірка кожного запиту. Кожен платіж і кожна зміна реквізитів перевіряються за політикою, незалежно від статусу ініціатора та терміновості.
- Мінімальні повноваження. Ліміти на суму, перелік дозволених одержувачів і окремі права на створення, погодження та відправку платежу.
- Припущення компрометації. Процес проєктується так, ніби пошта чи акаунт керівника вже зламані: жоден окремий канал не може самостійно ініціювати й підтвердити переказ.
- Незалежне підтвердження. Нестандартні операції підтверджуються out-of-band — через заздалегідь зафіксований контакт, а не через канал, яким прийшов запит.
- Безперервна оцінка ризику. Сума, новий одержувач, незвичний час, нова країна чи зміна реквізитів автоматично підвищують рівень перевірки.
Як виглядає процес на практиці
У зрілій моделі платіж проходить кілька незалежних «воріт», і кожні з них можуть зупинити операцію. Жодна людина й жоден канал не мають змоги пройти весь ланцюжок самостійно.
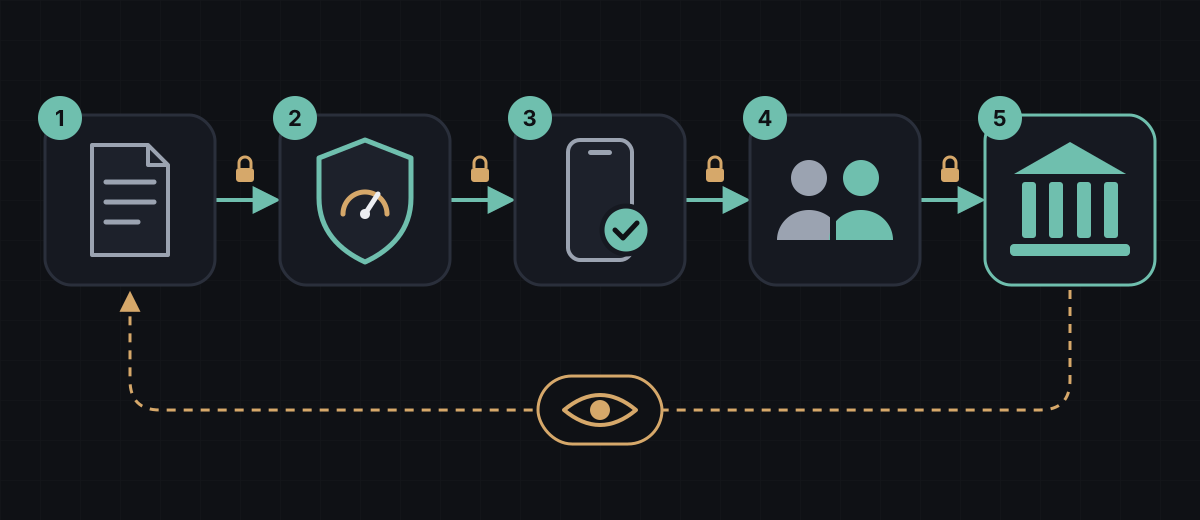
Важлива деталь: перевірки мають бути вбудовані в систему (TMS, ERP, банк-клієнт), а не існувати лише в регламенті. Правило, яке можна обійти «у виняткових випадках», атакуючий обов’язково перетворить на виняток.
З чого почати
- Опишіть усі шляхи, якими в компанію надходять платіжні доручення та зміни реквізитів.
- Розділіть ролі створення, погодження й відправки платежу між різними людьми та обліковими записами.
- Зафіксуйте довідник контактів контрагентів у майстер-даних і забороніть його зміну без окремої процедури.
- Налаштуйте пороги ризику, які автоматично вмикають додаткову перевірку.
- Регулярно тестуйте процес сценаріями BEC і deepfake-дзвінків.
Zero Trust у платежах — це не продукт, а дисципліна: довіра не надається каналу, вона щоразу заробляється перевіркою. — Редакція Sentinel Ledger