Zero Trust en los pagos: cómo la confianza cero pasa de la red a los procedimientos de aprobación de transacciones
El modelo de confianza cero se ha convertido hace tiempo en el estándar para proteger redes y accesos a sistemas. Pero hoy los incidentes más costosos no ocurren en la red, sino en el proceso de aprobación de pagos, y es justo ahí adonde Zero Trust debe trasladarse ahora.
Qué es Zero Trust y por qué ha ido más allá de la red
Zero Trust es un enfoque de arquitectura en el que ningún usuario, dispositivo ni solicitud se considera de confianza solo por estar «dentro» del perímetro. El documento de referencia del sector, NIST SP 800-207, lo formula con sencillez: el acceso se concede por sesión, en función de la política y el contexto, y la confianza se reevalúa de forma continua.
Para los equipos de TI, esto supuso renunciar a la idea de una «red interna segura». Para los equipos financieros, la consecuencia es aún más importante: un correo «interno» del CFO, una llamada de un proveedor «conocido» o un mensaje en el chat corporativo tampoco demuestran por sí solos que una solicitud de transferencia sea legítima.
El mito del canal de confianza
La mayoría de los procedimientos de pago siguen construidos en torno al canal: si la solicitud llega desde el correo corporativo, con una voz conocida o desde un número habitual, se da por auténtica. Es exactamente la lógica que explotan los ataques BEC, el fraude de cambio de cuenta bancaria del proveedor y las llamadas deepfake que suplantan a directivos.
El cambio de mentalidad clave: un canal de comunicación es solo el medio de transporte de la solicitud. La confianza debe surgir de las comprobaciones que realiza el proceso, no de dónde o de quién procede el mensaje.
Cuando una organización lleva Zero Trust a los pagos, deja de preguntarse «¿parece el directivo de verdad?» y empieza a preguntarse «¿ha superado esta solicitud todas las comprobaciones independientes que exige la política?».
Cinco principios Zero Trust para la aprobación de transacciones
- Verificación explícita de cada solicitud. Cada pago y cada cambio de datos bancarios se comprueban según la política, con independencia del cargo del solicitante y de la urgencia.
- Mínimo privilegio. Límites de importe, una lista de beneficiarios autorizados y permisos separados para crear, aprobar y emitir un pago.
- Asumir el compromiso. El proceso se diseña como si el correo o la cuenta de un directivo ya estuvieran comprometidos: ningún canal por sí solo puede iniciar y confirmar una transferencia.
- Confirmación independiente. Las operaciones no estándar se confirman out-of-band, a través de un contacto registrado de antemano y no por el canal por el que llegó la solicitud.
- Evaluación continua del riesgo. El importe, un beneficiario nuevo, un horario inusual, un país nuevo o un cambio de datos bancarios elevan automáticamente el nivel de control.
Cómo es el proceso en la práctica
En un modelo maduro, el pago atraviesa varias «puertas» independientes y cualquiera de ellas puede detener la operación. Ninguna persona ni ningún canal puede recorrer la cadena completa por sí solo.
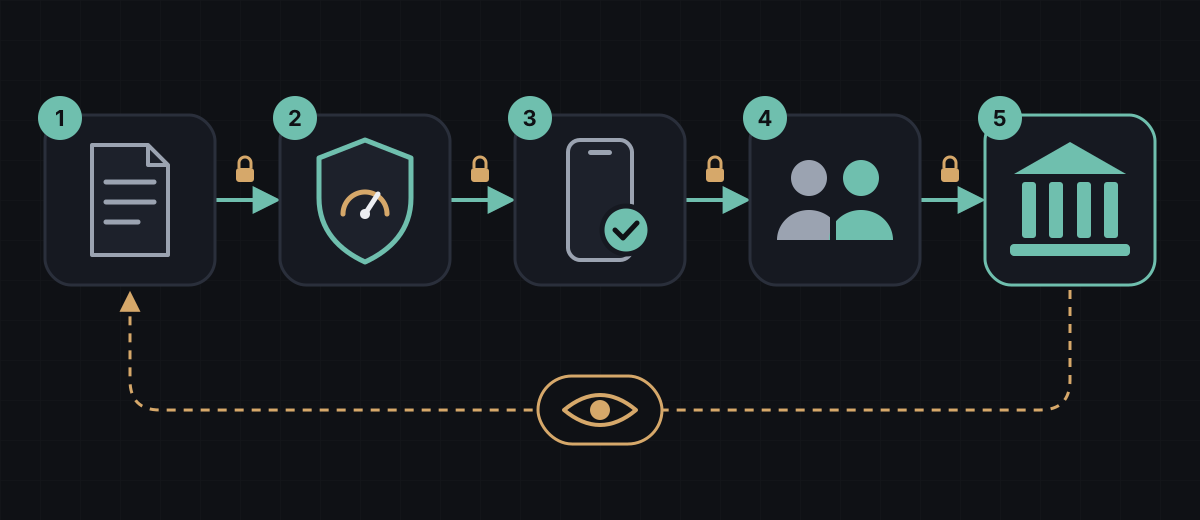
Un detalle importante: los controles deben estar integrados en el sistema (TMS, ERP, banca electrónica) y no existir solo en un documento de políticas. Cualquier regla que pueda saltarse «en casos excepcionales» será convertida en excepción por el atacante.
Por dónde empezar
- Describa todas las vías por las que llegan a la empresa órdenes de pago y cambios de datos bancarios.
- Separe los roles de creación, aprobación y emisión de pagos entre distintas personas y cuentas.
- Registre el directorio de contactos de las contrapartes en los datos maestros y prohíba su modificación sin un procedimiento específico.
- Configure umbrales de riesgo que activen automáticamente una verificación adicional.
- Pruebe el proceso con regularidad mediante escenarios de BEC y de llamadas deepfake.
Zero Trust en los pagos no es un producto, sino una disciplina: la confianza nunca se concede a un canal; se gana con una verificación cada vez. — Redacción de Sentinel Ledger